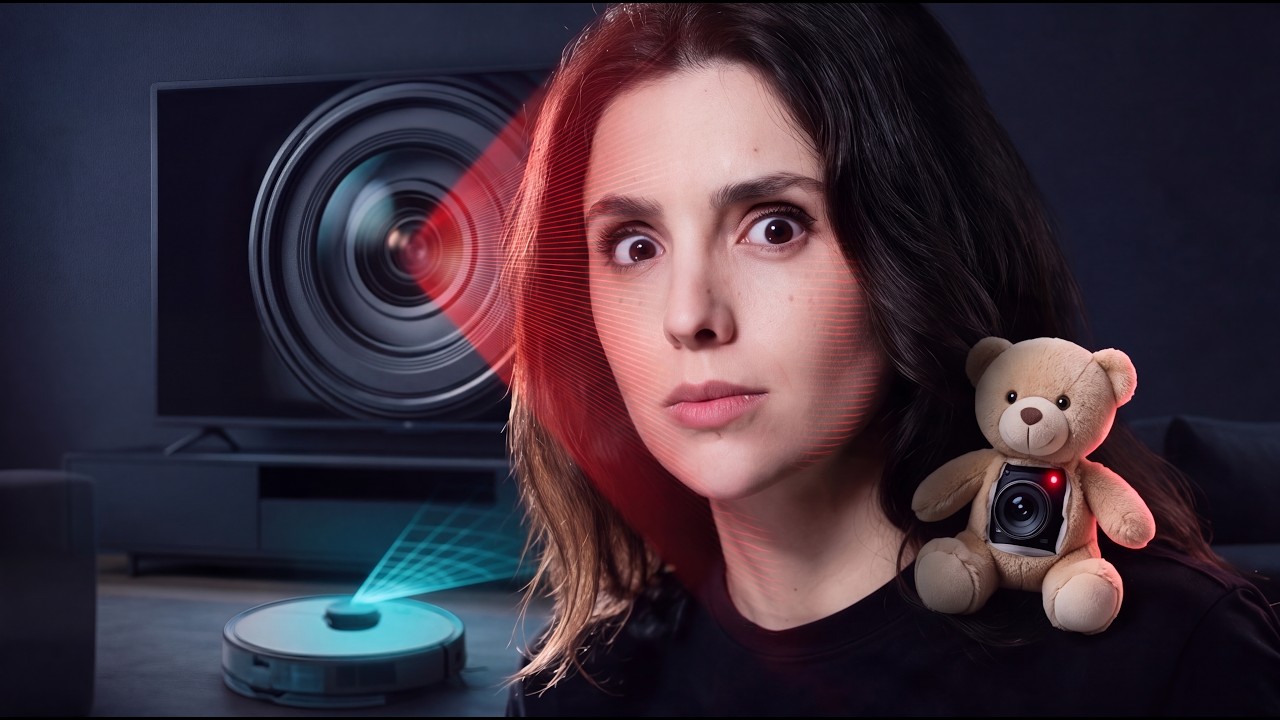
Télé LG, voiture, aspirateur : vos objets vous espionnent-ils ?

Début septembre, une enquête indépendante accuse les téléviseurs LG d’enregistrer du son en veille, de scanner votre réseau et de capturer ce que vous regardez. LG dément, mais l’affaire révèle un modèle économique plus large : de la télé à la voiture, en passant par l’aspirateur, la friteuse et la peluche, vos objets connectés collectent bien plus que nécessaire. Tour d’horizon des risques pour votre vie privée et des réflexes à adopter.
L’entreprise sud-coréenne LG Electronics est au centre de la dernière grande polémique sur la collecte de données. Mais cette fois, ce n’est pas un piratage massif qui est à l’origine du scandale. D’après une enquête indépendante de Gamers Nexus et Level1 Techs, publiée début septembre, les téléviseurs LG eux-mêmes espionneraient en secret leurs propres utilisateurs. Selon leurs conclusions, ces appareils analyseraient le réseau local et les appareils à proximité (téléphones, montres connectées, dispositifs Bluetooth), et collecteraient des données de géolocalisation ainsi que des informations privées sur les réseaux Wi-Fi environnants. Surtout, l’enquête aurait révélé que ces téléviseurs peuvent enregistrer le son du microphone, même en mode veille, jusqu’à 12 mètres de distance, et prendre régulièrement des captures de ce qui s’affiche à l’écran. Le constructeur revendique 216 millions de smart TV dans le monde.
À lire aussi : Résilience numérique : souveraineté, post-quantique et agents IA
LG a formellement démenti ces accusations et affirme que ses produits n’enregistrent ni ne transmettent les conversations ou les données personnelles de ses utilisateurs. Pourtant, l’entreprise n’a publié aucun test ni rapport précis sur les capacités d’enregistrement de ses appareils. Elle s’est contentée de reconnaître que ses téléviseurs peuvent scanner leur environnement local et ne déclenchent l’enregistrement sonore qu’après la commande vocale « Hi LG ».
Mais cette affaire de téléviseur espion n’est que la partie émergée de l’iceberg : de nombreux appareils électroménagers et électroniques enregistrent et stockent des données personnelles, voire des conversations.
Votre téléviseur vous regarde aussi
En 2015, le géant Samsung a été accusé de violer l’Electronic Communications Privacy Act, la loi américaine sur la confidentialité des communications électroniques, avec sa technologie ACR. Une lourde offensive judiciaire s’est ensuite engagée. En 2024, des chercheurs ont observé que les téléviseurs Samsung et LG identifient ce qui passe à l’écran et l’envoient au fabricant, toutes les minutes chez Samsung et toutes les 15 secondes chez LG, y compris lorsqu’une console ou un PC est branché. Fin 2025, le procureur général du Texas a attaqué en justice cinq fabricants (Samsung, LG, Sony, Hisense et TCL) et affirmé que leurs systèmes ACR (Automated Content Recognition) capturent automatiquement une image de l’écran jusqu’à deux fois par seconde, soit toutes les 500 millisecondes, pour la transmettre à des serveurs tiers à des fins de monétisation publicitaire. Samsung et LG ont fini par signer une transaction pour mettre fin à la procédure.
À lire aussi : Mythos AI : comment l’IA de frontière est devenue un enjeu de guerre technologique entre la Chine et les États-Unis
Sur le marché des TVs, les marges sur le matériel sont faibles et les fabricants tirent des revenus importants de la monétisation de données et de l'espace publicitaire de leurs interfaces. La technologie ACR permet à ces entreprises de connaître les habitudes de visionnage de chaque foyer, y compris les contenus venant de consoles de jeu ou de services de streaming. Croisées avec les données de proximité des autres appareils du foyer, ces informations peuvent permettre de créer des profils de consommation sur mesure et d’offrir aux annonceurs un ciblage plus précis.
“En 2024, la pub a rapporté près de 700 millions de dollars à LG. Rapporté au nombre de télés, ça fait dans les 3 dollars par télé par an.” explique Yasmine Douadi, cofondatrice de Riskintel Media et experte cyber.
Cette collecte de données personnelles par des appareils du quotidien révèle un enjeu plus large, un modèle économique fondé sur la monétisation de l’information privée, sans consentement réellement éclairé du consommateur.
Des appareils qui en font trop : la collecte de données au-delà du nécessaire
Au-delà du piratage, un autre risque tient à la conception même de ces objets : beaucoup collectent bien plus de données que leur fonction ne l’exige. Le cas de Siri illustre cette problématique. En 2019, Thomas Le Bonniec, ancien sous-traitant d’Apple en Irlande, était chargé d’écouter des milliers d’enregistrements pour améliorer Siri. Il a révélé qu’à l’insu des utilisateurs, l’appareil captait des conversations sensibles, ensuite écoutées par des employés comme Le Bonniec. Apple a suspendu le programme, et l’affaire a été finalement close par le versement de 95 millions de dollars de la part d’Apple en faveur de l’action collective aux États-Unis, sans reconnaître sa responsabilité pour ces écoutes secrètes.
Mais le problème ne se limite pas aux appareils réputés “intelligents”, les objets les plus banals sont aussi concernés. En 2024, l’association britannique Which ? a alerté sur des modèles d’airfryers connectés dont les applications demandaient l’autorisation d’enregistrer le son sur le téléphone des utilisateurs, sans raison apparente. L’application de Xiaomi était reliée à des traceurs de Facebook, de TikTok et de Tencent, tandis que celle d’Aigostar demandait le sexe et la date de naissance de l’utilisateur. L’enquête a montré que deux des trois applications testées envoyaient des données personnelles vers des serveurs situés en Chine.
À lire aussi : Certificats numériques : l’angle mort de la cybersécurité en entreprise
Les voitures connectées sont un autre sujet de polémique, à cause du risque qu’elles font peser sur la vie privée. Leur collecte excessive de données et l’absence de garde-fous réels en font la source parfaite d’information pour les entreprises marketing et assureurs automobiles. Selon le rapport “Privacy Not Included” de la fondation Mozilla, publié en septembre 2023, les voitures connectées constituent la pire catégorie de produits jamais évaluée en matière de protection de la vie privée. L’enquête, menée auprès de 25 constructeurs, a montré que certaines politiques de confidentialité mentionnent des données comme l’activité sexuelle, le statut migratoire, l’origine ethnique ou l’état de santé. Nissan évoque ainsi « Sexual Activity » et Kia « Sex Life » dans leurs politiques, tout en affirmant ne pas collecter ces données dans le véhicule.
Une autre enquête du New York Times, publiée en 2024, a exposé comment le constructeur automobile General Motors transmettait les informations personnelles des conducteurs à l’entreprise LexisNexis, spécialisée dans le secteur de l’assurance automobile. Des informations détaillées ont été partagées, comme les distances parcourues, excès de vitesse, et même chaque freinage ou accélération brusque. Les constructeurs automobiles peuvent désormais collecter ces informations directement auprès des véhicules connectés à internet et les partager avec les compagnies d’assurance. Certains conducteurs ne l’ont découvert qu’en voyant leur prime augmenter. L’affaire a déclenché plusieurs recours collectifs aux États-Unis, et la Federal Trade Commission a fini par imposer à General Motors de cesser cette pratique.
Les risques sécuritaires des objets connectés
Une seconde inquiétude, que l’affaire des TV LG remet sur la table, est celle des vulnérabilités sécuritaires de ces dispositifs et des données sensibles qu’ils enregistrent. D’après le CRÉDOC, le foyer français moyen possède environ 10 équipements numériques, entre smartphones, ordinateurs et téléviseurs connectés. Or, tous ces appareils “intelligents” pourraient, tout comme les TV LG, porter atteinte à votre vie privée et constituer une porte d’entrée potentielle pour un attaquant.
Le réseau domestique, qui relie tous ces équipements, peut être exploité lors d’une cyberattaque. Compromettre un téléviseur peut donner accès au reste du foyer numérique, du smartphone à l’ordinateur de travail. Un logiciel malveillant installé sur un appareil vulnérable peut en prendre le contrôle total, sans que l’utilisateur ne s’en aperçoive. Il peut alors extraire les données stockées ou collectées par l’appareil (historique de visionnage, identifiants Wi-Fi, enregistrements du micro ou de la caméra). Mais l’appareil piraté sert aussi de tremplin : une fois à l’intérieur du réseau domestique, l’attaquant peut scanner les autres équipements connectés et s’y propager.
À lire aussi : IA juridiques : la promesse, la faille et la facture
En février 2026, l’ingénieur et développeur Sammy Azdoufal a tenté de connecter son propre aspirateur intelligent, un robot DJI, à une manette de PlayStation et a découvert par accident une faille majeure dans le système de l’aspirateur. Il a ainsi obtenu un accès non autorisé à environ 7 000 robots aspirateurs répartis dans 24 pays, et a pu accéder aux flux vidéo en direct des caméras ainsi qu’aux plans des domiciles. Il a signalé la vulnérabilité à l’entreprise, qui l’a corrigée et lui aurait promis 30 000 dollars de récompense, mais cette faille aurait pu être exploitée par des cyber attaquants.
Les experts en cybersécurité tirent la sonnette d’alarme. Mark Houpt, responsable de la sécurité des systèmes d’information (CISO) de DataBank, rappelle que les utilisateurs ont très peu de marge de manœuvre sur leurs micro-ondes, réfrigérateurs ou téléviseurs : “On ne peut pas installer d’antivirus sur une télévision ou un réfrigérateur”.
La faille ne vient pas toujours de l’appareil lui-même, comme le montre le cas de Bondu, une peluche dotée d’intelligence artificielle, commercialisée comme un jouet capable de discuter, d’enseigner et de jouer avec les enfants. Le jouet enregistre les conversations avec l’enfant et en conserve les transcriptions. Mais en janvier 2026 des chercheurs ont découvert que le portail web de l’entreprise était presque entièrement ouvert : il suffisait de s’y connecter avec n’importe quel compte Google pour y accéder, sans aucune authentification ou autorisation supplémentaire. Sans avoir à pirater quoi que ce soit, ils se sont retrouvés face à plus de 50 000 transcriptions de conversations, accompagnées des noms des enfants, de leurs dates de naissance, des noms des membres de leur famille et d’informations intimes sur leurs goûts et leur vie quotidienne.
À lire aussi : Cybersécurité et souveraineté numérique : pourquoi la défense « made in France » se joue sur les compétences
Des téléviseurs qui écoutent, des friteuses qui réclament des accès supplémentaires et des voitures qui nous suivent ont un point commun : la donnée, qui se monnaie. Chaque appareil connecté est une porte d’entrée à votre vie privée et informations précieuses pour les compagnies de publicité et assurances. Face à ces enjeux, la vigilance devient indispensable. Avant chaque achat, posez-vous une seule question : cet objet a-t-il vraiment besoin d’être connecté ? Pour une voiture, vérifiez ce que le constructeur collecte avant de l’acheter et désactivez la collecte quand c’est possible, car elle est souvent activée par défaut. Prenez aussi le temps de lire les politiques de confidentialité et les conditions contractuelles, souvent hermétiques, qui peuvent autoriser la collecte de vos données : un assistant IA peut vous aider à les décortiquer. Enfin, la prise de conscience collective et un encadrement plus strict de ces pratiques sont nécessaires pour ne pas subir cet espionnage ambiant et garder la souveraineté sur vos données personnelles.