Cybersécurité : détecter ne suffit plus, il faut réagir vite

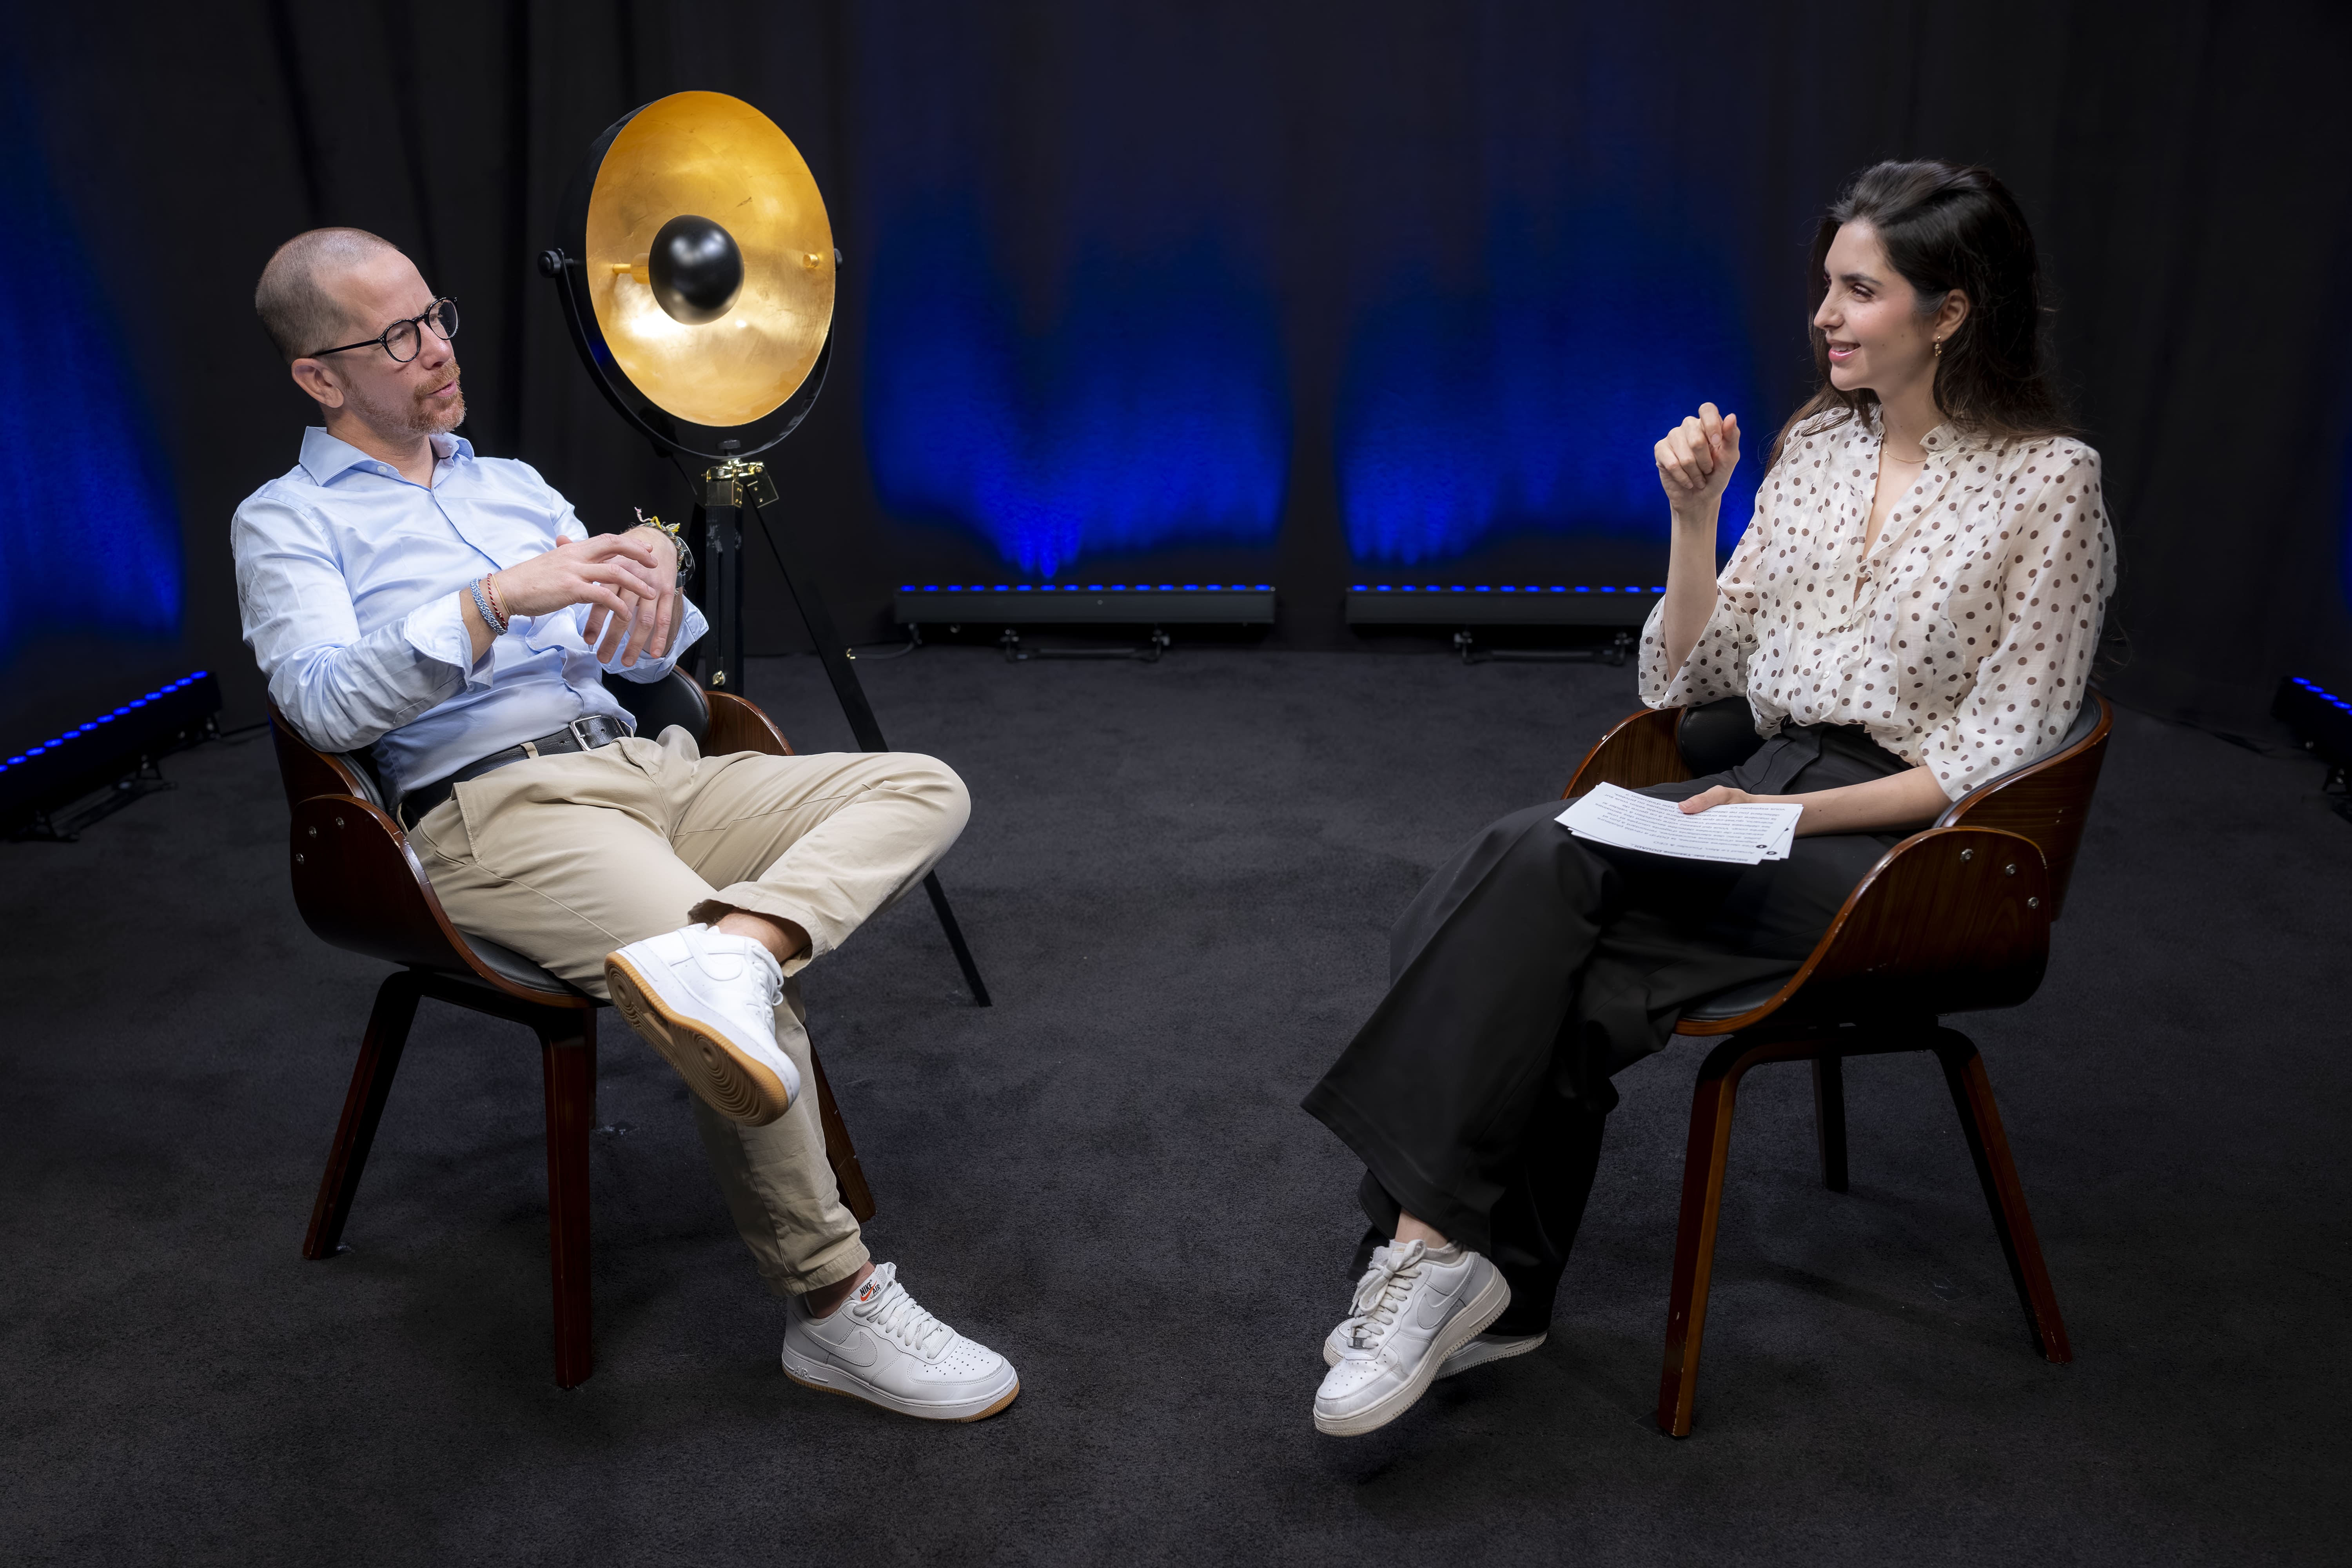
Une intrusion détectée, un compte bloqué : et ensuite ? Après la cyberattaque visant la DGFiP, Arnaud Le Men, cofondateur et CEO d’Erium, estime que le point de rupture n’est plus la détection mais la vélocité de la réaction. Dans L’Angle d’Attaque, animé par Yasmine Douadi, il explique comment l’AEV (Adversarial Exposure Validation) permet de tester ses défenses en conditions réelles, sans déployer d’agent sur le système d’information.
DGFiP : une détection qui fonctionne, une réaction qui doit suivre
À la suite de la cyberattaque récente ayant visé la DGFiP, beaucoup se sont demandé comment l’intrusion avait pu durer aussi longtemps. Arnaud Le Men, qui précise ne disposer d’aucune information autre que celles communiquées, propose une lecture différente. Selon lui, la détection a bien eu lieu. « Le sujet, il est plutôt sur la manière dont la réaction a couvert l’incident dans sa durée », explique-t-il.
Après un premier blocage, l’attaque se serait en effet reproduite. L’incident ne se serait donc pas arrêté à la première détection, tandis que d’autres administrations, dont le ministère de l’Éducation, ont également été visées. Pour Arnaud Le Men, il faut se garder de pointer des équipes défaillantes : « Les services de l’État sont bons. Il n’y a pas de débat et de doute à avoir sur ce point-là. »
À lire aussi : Télé LG, voiture, aspirateur : vos objets vous espionnent-ils ?
Le problème est structurel et cette difficulté n’est pas propre à l’administration. Les grandes infrastructures, construites progressivement au fil des années, reposent souvent sur des couches technologiques anciennes, des systèmes interconnectés et une surface d’attaque difficile à maîtriser de bout en bout. « C’est extrêmement compliqué d’avoir un niveau de sécurité à 100% », rappelle Arnaud Le Men.
Le vrai sujet : la vélocité de la réaction
Selon Arnaud Le Men, la chaîne de la sécurité opérationnelle repose sur trois étapes : détecter, qualifier, puis réagir. Les deux premières fonctionnent globalement bien ; c’est la dernière qui devient désormais le point de rupture. « Le sujet vient sur la réaction : est-ce que les mesures défensives qu’on va appliquer pour faire face à quelque chose qu’on aura détecté sont efficaces et sont déployées rapidement ? », remarque-t-il.
À lire aussi : Résilience numérique : souveraineté, post-quantique et agents IA
L’urgence est d’autant plus forte que l’IA accélère l’attaque. Elle n’a pas nécessairement inventé de nouveaux modes opératoires, mais, comme le résume Arnaud Le Men, « elle les fait beaucoup plus massivement, tout le temps et avec une efficacité redoutable ». Le coût d’une attaque, en argent comme en temps, a fortement baissé, et le délai entre la découverte d’une vulnérabilité et son exploitation s’est compressé. Cette évolution change drastiquement la manière dont les organisations doivent évaluer leur niveau de sécurité. Il ne suffit plus qu’un outil génère une alerte. Il faut savoir si l’alerte a été comprise, transmise, prise en charge, puis si la mesure de confinement ou de remédiation a été correctement appliquée. Et, bien sûr, à quelle vitesse.
Une défaillance de détection peut se corriger techniquement, mais celle de la réaction demande autre chose. « La correction de la réaction ne passe que par l’entraînement », insiste Arnaud Le Men. Cela suppose des exercices de crise réalistes incluant des éléments techniques, ce qui était rare il y a quelques années et concerne aujourd’hui environ 90% des exercices conduits par Erium. Le cadre réglementaire pousse dans le même sens. DORA et NIS2 demandent que les dirigeants soient entraînés et les tests de type TLPT (Threat-Led Penetration Testing), imposés par DORA, exigent des scénarios inspirés de menaces réelles.
L’AEV : tester pour savoir
Pour mesurer leur capacité de réaction, les organisations disposent aujourd’hui d’une approche connue sous le nom d’AEV, pour Adversarial Exposure Validation, ou validation de l’exposition face à un adversaire. Formalisée par Gartner dans un Market Guide, l’AEV repose sur une idée simple : ne plus évaluer la sécurité uniquement depuis l’intérieur, à l’aide d’inventaires et de rapports de vulnérabilité, mais la tester du point de vue de celui qui cherche à entrer.
L’AEV repose sur trois briques complémentaires. La première, le BAS (Breach and Attack Simulation), consiste à reproduire des techniques d’attaque dans l’environnement de l’organisation afin de vérifier que les défenses réagissent. La deuxième, l’ASM (Attack Surface Management), cartographie tout ce qu’un attaquant peut découvrir lors de sa phase de reconnaissance, y compris les composants exposés ou les machines faibles. La troisième, le pentest automatisé, permet de déterminer si les vulnérabilités identifiées sont réellement exploitables.
À lire aussi : Mythos AI : comment l’IA de frontière est devenue un enjeu de guerre technologique entre la Chine et les États-Unis
Croiser ces trois approches permet de répondre à trois questions : détecte-t-on l’attaque ? Réagit-on assez vite et efficacement ? Et que peut réellement voir et exploiter un attaquant ? L’enjeu est de corréler ces réponses plutôt que de les traiter séparément. Selon Arnaud Le Men, les organisations peuvent rester exposées même si elles disposent d’outils de détection : « Si j’ai une vulnérabilité présente sur mon réseau, effectivement exploitable, qui ne lève pas d’alerte et donc ne permet pas de déclencher une réaction, j’ai quand même un sujet. » L’AEV permet ainsi d’identifier les angles morts entre détection, exposition et exploitabilité, afin de prioriser les corrections à apporter.
Pourtant, l’AEV ne se substitue pas aux outils existants : il permet de vérifier qu’ils fonctionnent dans le contexte réel de l’organisation. Un même EDR peut en effet donner des résultats très différents selon la configuration, le secteur et l’architecture d’une organisation. « La question, c’est est-ce que ça marche dans mon contexte ? », résume Arnaud Le Men. Au lieu de se fier aux promesses des éditeurs, les organisations peuvent ainsi remplacer les suppositions par des preuves mesurables et obtenues dans leur propre environnement.
Sans agent, sur site
Mais tester ses défenses suppose aussi de choisir avec précaution l’outil qui va les mettre à l’épreuve. La simulation d’attaques sur une infrastructure critique suppose d’y introduire un outil offensif, ce qui pose immédiatement la question de la confiance. C’est sur ce point qu’Erium se distingue : sa solution ne déploie aucun agent et s’installe sur site (on-premise). Un choix à contre-courant d’une grande partie du marché, où les approches reposent souvent sur le déploiement massif d’agents.
À lire aussi : Certificats numériques : l’angle mort de la cybersécurité en entreprise
Pour Arnaud Le Men, ce modèle est difficile à vendre en Europe, pour des raisons réglementaires comme de confiance. Certains acteurs industriels ou régaliens, notamment des opérateurs d’importance vitale (OIV), ne peuvent déployer que des solutions on-premise. Arnaud Le Men y voit aussi un enjeu de maîtrise : « Quand on déploie massivement un composant sur une infrastructure, est-on capable d’avoir une garantie à 100 % qu’il sera désinstallé quand on veut le retirer ? La réponse est non. »
Ce risque n’est d’ailleurs pas théorique. Les audits et les pentests laissent parfois des traces sur les machines traversées. La probabilité est faible, mais l’impact peut être fort si ces résidus sont détournés. Or, selon Arnaud Le Men, les RSSI cherchent aujourd’hui à renforcer leur confiance dans les solutions qu’ils déploient, et « la meilleure manière de le maîtriser, c’est de maîtriser tout ce qui est installé ». Sans agent, le client garde la main sur toute la chaîne : il choisit ce qui est attaqué, d’où part la simulation et peut interrompre à tout moment.
La cybersécurité a longtemps été envisagée comme une course aux outils : meilleurs pare-feux, meilleures sondes, meilleurs EDR, meilleurs SIEM. Ces briques restent nécessaires, mais elles ne suffisent plus. Tant que la détection n’est pas suivie d’une réaction rapide et efficace, l’organisation reste vulnérable. Face à des attaquants dont la vitesse ne cesse d’augmenter, la préparation devient un levier central de résilience. Selon Arnaud Le Men, il n’existe que deux manières de tester la réactivité : « La première n’est pas agréable, c’est la vraie crise. Et la seconde, ce sont les entraînements les plus réalistes possibles. » Il revient à chaque organisation de choisir celle qui lui convient le mieux.